Categoria: Tecnologia Esportiva
-
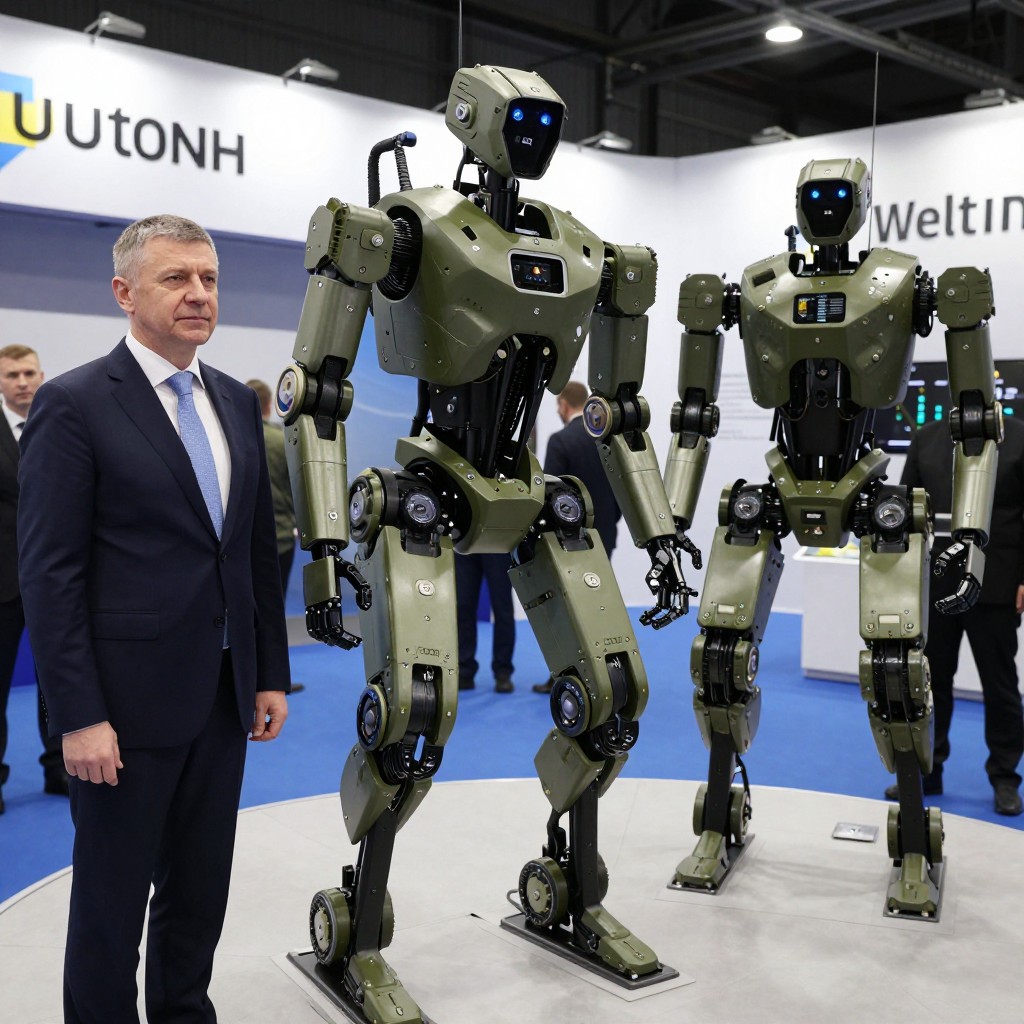
Ucrânia apresenta plano para criar um exército de robôs e reduzir riscos para soldados
Ex-ministro da Defesa da Ucrânia apresenta plano para criar um “Exército de Robôs” Mykhailo Fedorov, ex-ministro da Defesa da Ucrânia, anunciou em 26 de setembro uma iniciativa para desenvolver máquinas capazes de assumir atividades hoje realizadas por militares. Batizado de “Army of Robots” – ou “Exército de Robôs” -, o projeto foi apresentado durante a…
-
WordPress corrige falha crítica Cve-2026-87902 que afeta todas as versões avaliadas
WordPress lança correção para falha crítica que expõe todas as versões O WordPress disponibilizou uma atualização de segurança para corrigir uma vulnerabilidade crítica no núcleo da plataforma. Registrada como CVE-2026-87902, a falha recebeu pontuação 9.2 no CVSS, classificação que indica risco muito elevado para administradores de sites e empresas que utilizam o CMS. O problema…
-
Solarwinds corrige falha crítica no access rights manager com execução remota de código
SolarWinds corrige falha crítica no Access Rights Manager que permite execução remota de código A SolarWinds disponibilizou uma atualização de segurança para corrigir uma vulnerabilidade de alta gravidade no Access Rights Manager (ARM). Identificada como CVE-2026-28326, a falha pode permitir que um invasor execute código remotamente sem fornecer credenciais de acesso ao sistema. O problema…
-
Falha crítica no cisco secure email permite execução de comandos como root
Falha crítica no Cisco Secure Email é explorada e permite execução de comandos como root A Cisco confirmou que uma vulnerabilidade crítica do Secure Email Gateway está sendo explorada ativamente por invasores. O problema, registrado como CVE-2026-76461, possibilita a execução de comandos com privilégios máximos no dispositivo afetado e recebeu pontuação 9,8 no CVSS, classificação…
-
Falhas graves no teamviewer permitem executar comandos e gravar arquivos indevidamente
Falhas no TeamViewer permitem executar comandos e gravar arquivos fora do local autorizado A TeamViewer corrigiu duas vulnerabilidades classificadas como graves em seus produtos de acesso remoto. Os problemas poderiam permitir que invasores executassem comandos com os privilégios do usuário conectado e salvassem arquivos em diretórios diferentes daqueles previstos pelo sistema. As falhas atingem diferentes…
-
Ransomware aurora usa Ia para explorar active directory e servidores vmware esxi
Grupo de ransomware usa IA para explorar Active Directory e servidores ESXi Um afiliado do ransomware Aurora incorporou inteligência artificial ao processo de invasão de redes corporativas e atacou mais de 20 organizações entre abril e julho de 2026. Os alvos incluíam ambientes baseados em Windows, estruturas de Active Directory e servidores VMware ESXi, usados…
-
Hackers russos exploram oauth e whatsapp para sequestrar contas estratégicas
Hackers russos abusam de OAuth, códigos de dispositivo e vinculação do WhatsApp para sequestrar contas Três grupos de ciberespionagem suspeitos de manter vínculos com a Rússia estão explorando mecanismos legítimos de autenticação do Google, da Microsoft e do WhatsApp para invadir contas de pessoas e organizações estratégicas. As campanhas miram principalmente acadêmicos, diplomatas, profissionais dos…
-
Cibercriminosos usam agentes de Ia para automatizar ataques a servidores vulneráveis
Cibercriminosos usam agentes de IA para automatizar ataques contra servidores vulneráveis Um grupo de cibercriminosos associado à China passou a utilizar agentes de inteligência artificial para automatizar diferentes etapas de ataques contra servidores Windows e Linux expostos à internet. A campanha, identificada como UAT-10147, atingiu organizações dos setores público, educacional, midiático, tecnológico e de jogos…
-
Ciso em 2029: estratégia, inteligência artificial e gestão de riscos
Como será o papel do CISO em 2029: estratégia, inteligência artificial e gestão de riscos Até 2029, o Chief Information Security Officer (CISO) deverá ocupar uma posição ainda mais relevante dentro das organizações. O executivo deixará de ser visto apenas como o responsável por firewalls, controles de acesso, conformidade e resposta a incidentes. Sua atuação…
-
Falhas no software da Nasa permitem enviar comandos a espaçonaves sem autenticação
Falhas no software da NASA permitem enviar comandos a espaçonaves sem autenticação Pesquisadores de segurança identificaram uma cadeia de vulnerabilidades no AIT-GUI, console web utilizado pelo AMMOS Instrument Toolkit (AIT), projeto de código aberto desenvolvido pela NASA e pelo Laboratório de Propulsão a Jato (JPL). As falhas podem permitir que invasores com acesso à interface…